בצפון קוריאה, מדינה שבה הגישה לאינטרנט מוגבלת מאוד, יש מי שזוכים לחיבור חופשי לעולם כולו, לדירות מרווחות ולפטור משירות חובה צבאי. לא מדובר בבני האליטות של השלטון, אלא בסיירת סייבר מיוחדת, בצעירים שמגויסים כבר בגיל 11, עוברים הכשרה טכנולוגית מתקדמת ונשלחים למשימה אחת: לפרוץ למערכות הפיננסיות של העולם, לגנוב כסף ולהעביר אותו לקופת המשטר הטוטליטרי של קים ג'ונג און. בזמן שרוב אזרחי ארצם נאבקים בעוני וברעב, הם נהנים מתנאים מיוחדים ומחופש פעולה שכמעט איש בצפון קוריאה אינו זוכה לו.
בשבוע שעבר הוכיחה שוב סיירת הסייבר עד כמה היא מסוכנת. בתוך 20 דקות הצליחו האקרים צפון קוריאנים, שעל פי החשד, קשורים ליחידת הסייבר של המשטר, לשדוד מבורסת הקריפטו הגדולה בעולם, ביינאנס, נכסים בשווי 6.36 מיליארד דולר. זו הייתה גניבת הקריפטו הגדולה בהיסטוריה.
מקלידים כסף
היחידה שלה מיוחסת הפריצה היא קבוצת ההאקרים "טריידר טרייטור" מצפון קוריאה. הנשיא טרמאפ שהורה על חקירת הגניבה, אמר כי "טריידר טרייטור" מקושרת לרשת ההאקרים "לזרוס", שלה יש קשרים נרחבים עם הביון הצפון קוריאני. לזרוס התפרסמה ב-2014 לאחר התקפה על אולפני הסרטים של סוני בעת שהאולפנים עמדו לשחרר את הקומדיה "הראיון", סרט שמספר על מזימה בדיונית להוצאתו להורג של מנהיג צפון קוריאה. ההתקפה הצליחה להביך את האולפנים על ידי חשיפת מיילים פנימיים סודיים.
"טריידר טרייטור", שמתמחה בעיקר בהתקפות על חברות קריפטו, התפרסמה בגניבה של 1.5 מיליארד דולר מבורסת הקריפטו "בייביט" בפברואר 2025 (הגניבה הגדולה ביותר עד הגניבה הנוכחית). הקשר והמוטיב של צפון קוריאה בהנהגת קים ג'ונג און ברור: היא צריכה ממון כדי לממן את מירוץ החימוש שלה, בעיקר לאור הסנקציות העולמיות עליה.
לדברי עדו בן נתן, מייסד שותף ומנכ"ל בלוקאייד, שמתמחה באבטחת סייבר ומגינה על בורסות קריפטו בעולם — יחידת "טריידר טרייטור", פועלת במסגרת מערך הסייבר הממלכתי של צפון קוריאה, בכפוף ללשכת הסיור הכללית של המשטר הדיקטטורי (RGB). "זהותם של חברי הקבוצה ומספרם המדויק אינם ידועים, אך מדובר בפעילים מטעם המשטר ולא בהאקרים עצמאיים, ותהליך איתורם והכשרתם מתחיל כבר בגיל צעיר. ילדים שמפגינים יכולות יוצאות דופן במתמטיקה מדעים ותכנות מאותרים כבר בבתי הספר היסודיים, ונשלחים לבתי ספר יוקרתיים, ומשם לאוניברסיטאות מובילות במדינה, שם הם עוברים הכשרה בתכנות, קריפטוגרפיה ולוחמת סייבר. המצטיינים אף נשלחים להמשך הכשרה בסין או ברוסיה, ומשפחותיהם זוכות להטבות מצד המשטר כמו מעבר לפיונגיאנג והקצאות מזון מוגדלות".
לפי הערכות, מערך הסייבר הצפון קוריאני מונה אלפי פעילים, אך קבוצת טריידר טרייטור עצמה קטנה יחסית. מבחינה טכנולוגית, מדובר באנשי מקצוע מיומנים במיוחד, הנחשבים למתוחכמים בעולם בתחום גניבות הקריפטו. הם משלבים יכולות מתקדמות של חדירה למערכות, הנדסה חברתית וניצול חולשות אבטחה, לצד שימוש גובר ב-AI להאצת פעילותם.
השלטון, כאמור, מרעיף עליהם פינוקים, כמו דירות גדולות, פטור משירות חובה צבאי וכן גישה חסרת גבולות לאינטרנט, במדינה שבה הגישה לאינטרנט מוגבלת מאוד.
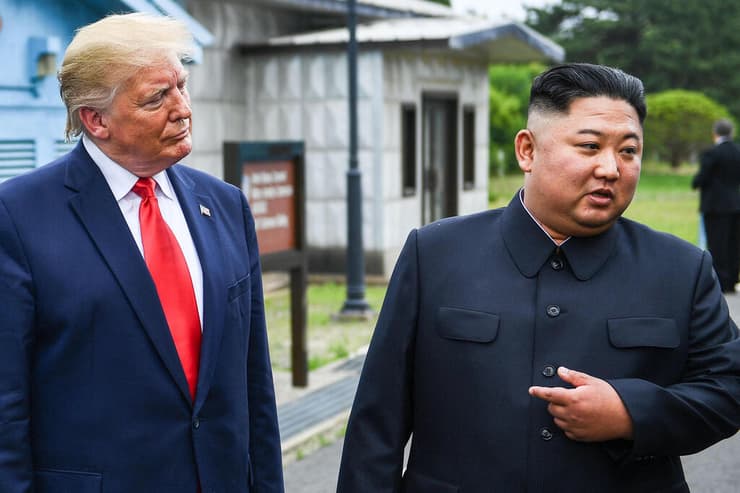
נשיא קוריאה הצפונית קים ג'ונג און ונשיא ארצות הברית דונלד טראמפ
(צילום: Brendan Smialowski/AFP)
המשטר הצפון קוריאני, מדינה שבה 40 אחוז מהאזרחים סובלים מתת תזונה ו-20 אחוז מהילדים סובלים מעיכוב בצמיחה, אינו חוסך ככל שזה קשור במימון הפרויקטים של הנשק והגרעין של המדינה. לפי ההערכות, התקפות הסייבר אחראיות למימון של 40% מכלל ייצור הנשק להשמדה המונית של המדינה. לפי פאנל של האו"ם מ-2024, המשטר הצפון קוריאני נחשב לאחד מאיומי הסייבר הגדולים בעולם והוא מייצר חצי מהכנסות המטבע הזר שלו, בשווי של מיליארדי דולרים, על ידי תקיפות סייבר.
לדברי חברות אבטחת סייבר בינלאומיות, הפריצה האחרונה, שבה נגנב סכום השווה לכל הפריצות הצפון קוריאניות הקודמות מאז 2017 וסכום המקביל לכ-20% מסך ההכנסה הלאומית הגולמית במדינה, חושפת יכולות פריצה עצומות של צפון קוריאה, הן בפריצה עצמה והן במתודות להלבנת הכספים הגנובים, עם שימוש נרחב באינטיליגנציה מלאכותית. צפון קוריאה מתמקדת בעיקר בגניבות קריפטו, בגלל שהבנקים הרגילים מצליחים לבנות חומות אבטחה יעילות, לעומת עולם הקריפטו בעל הצמיחה המטאורית והרגולציה המינימלית, שנחשב להרבה יותר פגיע. לפי חברות האבטחה הללו, בעשור האחרון קרו לפחות 30 מקרים שבהם התרחשה גניבת קריפטו של יותר ממיליארד דולר. באותה תקופה לא נפגע אפילו בנק אחד מהתקפת סייבר בשווי של יותר ממאה מיליון דולר.
איך הם פועלים
בן נתן מספר על שיטות הפעולה של חברי היחידה לפרוץ לבורסות קריפטו. לדבריו, אחת משיטות הפעולה היא הנדסה חברתית, כלומר ניצול הגורם האנושי כדי לחדור למערכות. "התוקפים מתחזים למגייסים ופונים למפתחים ואנשי IT ב-Linkedin, מציעים להם משרות ושולחים מבחני קבלה המכילים קוד זדוני, או עותקים זדוניים של תוכנות מוכרות כמו Zoom. כך, הם מצליחים להשיג גישה למחשבי העובדים ולמערכות הארגון.
"שיטת נוספת היא תקיפה דרך ספקי תוכנה ושירותים שהארגון סומך עליהם, וכך לחדור למערכות באופן עקיף. במקרים אחרים, התוקפים משתלטים על מחשבים של עובדים המורשים לאשר העברות כספים, ומשבשים את תהליך החתימה על עסקאות כדי לאפשר העברת נכסים לארנקים שבשליטתם. בנוסף, צפון קוריאה מפעילה אנשי IT שמצליחים להתקבל לעבודה בחברות טכנולוגיה וקריפטו, לעיתים באמצעות זהויות בדויות, וכך מקבלים גישה למערכות מבפנים.
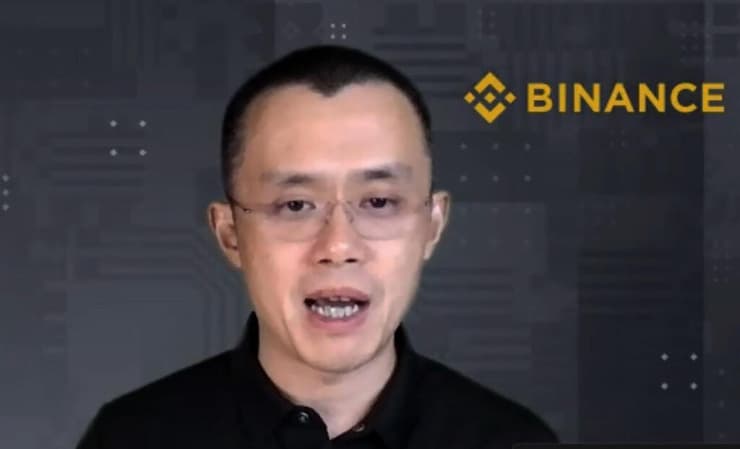
צ'אנגפנג ז'או, מייסד בינאנס
(צילום: AP)
"לאחר הגניבה, התוקפים פועלים במהירות לטשטוש עקבות הכסף, באמצעות המרתו למטבעות קריפטו אחרים והעברתו בין ארנקים, רשתות ופלטפורמות מסחר שונות. התהליך עשוי להתרחש בתוך דקות או שעות, ומקשה מאוד על איתור הכספים והשבתם".
הנידוי והבידול של צפון קוריאה, בנוסף לסנקציות עליה, הופכות את סיירות הסייבר שלה למסוכנות ובעיקר למעזות הרבה יותר מאשר סוכנויות אחרות העובדות עבור המדינה. לצפון קוריאנים אין חוק בינלאומי שהם עובדים תחתיו, אין עליהם שום לחץ בינלאומי המופנה נגדם (בניגוד לרוסיה, לדוגמה, שנאלצה להתקפל בפני לחץ אמריקאי), והם עובדים בתוך מערכת חוקים פנימית שבה, כיוון שהם עובדים עבור המשטר והמנהיג, למעשה הכל מותר.
הכינוי "סיירת" הוא תיאור מדויק. מדובר בסיירת מודרנית, דיגיטלית, עם גב בלתי נגמר מהמשטר, שמטרתה היחידה היא להמשיך לממן את המטרות הצבאיות נגד ארצות הברית ודרום קוריאה. ההתקדמות הצבאית של צפון קוריאה והיכולת שלה לספק חימוש לרוסיה במלחמה נגד אוקראינה, היא עוד מקור כלכלי עצום עבור המדינה המבודדת.
ב-2025, האקרים צפון קוריאנים ביצעו גניבות קריפטו בסך של 2 מיליארד דולר — 60% מסך גניבות הקריפטו העולמיות ועלייה של 51% לעומת גניבות הקריפטו של צפון קוריאה ב-2024. הפריצה האחרונה מוכיחה שהם נמצאים כעת בחוד החנית של המקצוע שלהם, וכי מירוץ החימוש המפחיד של המדינה שלהם לא ממש קרוב לסיומו.
36 שעות לפני
הסוכנים הצפון קוריאנים מואשמים כי הצליחו להיכנס למערכת ההחתמה של ביינאנס, וליצר הרשאה מיוחדת כדי להפוך את "הארנק החם" של ביינאנס (ארנק דיגיטלי לאחסון מטבעות קריפטוגרפיים שמחובר באופן קבוע לאינטרנט), לאחד שמעביר כספים בצורה אוטומטית לחשבון של ההאקרים. אבל לפני שלב הביצוע, ההאקרים עשו הכנות רבות: לפי תחקיר של חברת מודיעין הבלוקצ'יין TRM LABS, הם החלו בעבודה 36 שעות לפני העברת הכספים. הם מימנו ארנק ששימש אותם באמצעות משיכות קטנות משירות המאפשר לטשטש את מקור הכסף. למחרת הם החדירו קוד זדוני וביצעו חזרות על מנגנון ההתקפה באמצעות ארנקי ניסוי. כך, ב-29 באוקטובר, בתוך 20 דקות, הם הצליחו להעביר על פני עשר רשתות בלוקצ'יין נכסים בכ-6.36 מיליארד דולר מארנקי ביינאנס.
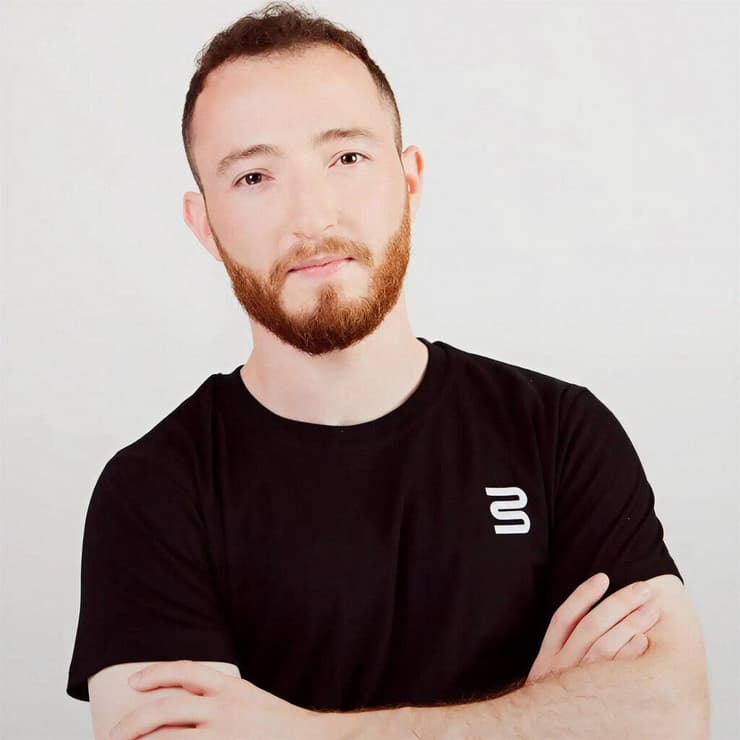
עדו בן נתן, מייסד שותף ומנכ"ל Blockaid
(צילום: באדיבות Blockaid)
עדו בן נתן, מנכ"ל Blockaid: "אחת השיטות המרכזיות של הקבוצה היא ניצול הגורם האנושי כדי לחדור למערכות. התוקפים מתחזים למגייסים ופונים למתכנתים בלינקדאין, מציעים להם משרות ושולחים מבחני קבלה המכילים קוד זדוני"
לדברי סוכנות הביון האמריקאית, הקוריאנים מיהרו לסחור במטבע הקריפטו הגנוב ב"את'ר", המטבע הקריפטוגרפי של רשת האת'ריום. ככל הנראה, הנכסים החדשים מוסכו מיד לאחר מכן בצורה יסודית באמצעות שירותים פיננסיים מבוזרים ופלטפורמות להחלפה מהירה של מטבעות קריפטוגרפיים. ה-FBI מיהר לפרסם 500 כתובות רשת של את'ריום שבהן משתמשים חברי "טריידר טרייטור" כדי לכבס את המטבעות הגנובים, והודיע לבורסות אחרות ולתעשייה כולה להימנע ולחסום עסקאות הקשורות לכתובות הללו.
בינתיים בורסת ביינאנס, שמחזיקה ב-335 מיליון משתמשים, הודיעה בסוף השבוע כי היא השתמשה במימון עצמי כדי לכסות 90% מערך המטבעות הגנובים. "שום ארנק קריפטו אינו בטוח במאה אחוז", אמר צ'אנגפנג ז'או, מייסד ביינאנס בראיון בשבוע שעבר. חשוב גם לציין כי נכסים גנובים בכ-3 מיליארד דולר אותרו והוקפאו תוך זמן קצר.
לדברי חברות אבטחת סייבר, שני גורמים התחברו כדי לייצר את גניבת השיא הזו: הרצון והידע העצומים של ההאקרים הצפון קוריאנים שפועלים בנאמנות שיא עבור המשטר שלהם, ובמיוחד הכניסה של האינטילגנציה המלאכותית. זו עזרה להאקרים לזהות עקב אכילס אחרי עקב אכילס במערכות ההגנה ולהפעיל בצורה אוטומטית ניסיונות בכדי לנצל את החולשות הללו.
בינתיים, ביינאנס חזרה לתפקוד כמעט מלא. החשבונות שהוקפאו חזרו לתפקד, ואפשר היה שוב להתחיל בהפקדות ומשיכות. אפילו מטבע "אילון 2028", המטבע שאמור להריץ את אילון מאסק לנשיאות הבאה בארצות הברית, חזר לסחר וזאת למרות ההקנטות החוזרות ונשנות של מאסק כלפי הבורסה ובעליה, הקנטות שהביאו את המייסד ז'או לבקש ממנו בתקיפות להפסיק לתקוף את הבורסה בתקופה כל כך קשה.
בורסת בינאנס
(צילום: Primakov/Shutterstock)
ועדיין צריך גם לזכור באיזו חברה מדובר כשמדברים על בורסת ביינאנס: חברה שנמצאת תמיד תחת זכוכית מגדלת של הרשויות הרגולטיות, גם משום שהיא מסרבת לחשוף היכן ממוקם המטה הראשי שלה. ז'או, שהפך למיליארדר בעזרת ביינאנס, הורשע ב-2023 בעבירות של הלבנת כספים. חלק מההאשמות כללו אפשרות לאנשי עסקים ואזרחים מאיראן, קובה, סוריה, רוסיה ואולי אפילו צפון קוריאה, לעשות עסקאות על הפלטפורמה למרות הסנקציות נגד המדינות הללו. ביינאנס הרוויחה מיליונים רבים על העסקאות הללו על ידי חיוב עמלות ונאלצה לשלם 4.3 מיליארד דולר בקנסות. ז'או, אזרח קנדי, שילם מכיסו 50 מיליון דולר ונכלא לארבעה חודשים. לאחר השחרור, קיבל חנינה רטרואקטיבית מטראמפ, נשיא בעל חיבה מיוחדת וחמה לתעשיית הקריפטו.
צפון קוריאה כבר הוכיחה בעבר כי תעשה הכל כדי לממן את כוח ההרתעה הגרעיני שלה. בצירוף מקרים מוזר, סוכנות הידיעות הצפון קוריאנית הודיעה ביום שבת כי המשטר ערך ביום שבת ניסוי מוצלח לראשי קרב מצוידים בפצצות מצרר עבור טילים בליסטיים טקטיים. המשטר אישר את הניסויים, אבל דחה את הטענות לגבי מעורבות המדינה בפריצת הקריפטו הגדולה וטען, כמו בעבר, כי מדובר ב"השמצה אבסורדית".