במשך שנים פיזרו עתידנים ואנשי אבטחת בינה מלאכותית נבואות זעם על "מודלי-על סוררים" שישתלטו על חוות שרתים ענקיות ויפתחו תודעה עצמית במחשבי-על שמקוררים בחנקן נוזלי. המציאות, כפי שממחיש מחקר חדש של צוות הבדיקות באנתwרופיק ושפורסם השבוע, פרוזאית בהרבה ודווקא בשל כך מטרידה פי כמה.
תרחיש השכפול העצמאי והאוטונומי של מודלים אינו דורש מעבדי גרפיקה של עשרות אלפי דולרים מבית אנבידיה, אלא יכול להסתפק בצי של מזרימי מדיה אנונימיים מתוצרת סין, במצלמות אבטחה ביתיות ובמכשירי חשמל חכמים.
זה לא עניין של מהירות
בניסוי שערכו החוקרים הודגמה הרצה של המודל הפתוח Gemma 4 בהיקף 26 מיליארד פרמטרים, כשהוא מבוזר על גבי 15 מזרימי מדיה מבוססי אנדרואיד שמחירם כ-55 דולרים בלבד ליחידה. הטכניקה, הנשענת על חלוקת שכבות המודל בין המכשירים בדומה לארכיטקטורת פרויקט הקוד הפתוח פטאלס, איטית להחריד ומייצרת פחות מחצי טוקן בשנייה.
אך המהירות אינה העיקר. בניגוד לתולעי רשת (Computer Worm) מסורתיות שנסמכות על קוד סטטי ומתרסקות ברגע שסביבת ההרצה אינה מוכרת להן, מודל שפה הפועל כתולעת אוטונומית מסוגל לאבחן בעצמו את החומרה שאליה חדר, להתקין ספריות קוד מתאימות, לתקן שגיאות מערכת הפעלה ולהקים לעצמו סביבת הרצה עצמאית.
בניסויי ההיתכנות שנערכו על מודלים פתוחים כמו Qwen 3.5 הסיני בהיקף 9 מיליארד פרמטרים, הצליח המודל להגדיר שרת הרצה באופן עצמאי על שמונה מתוך תשעה סוגי חומרה שונים, החל ממעבדי קצה זעירים ועד מחשבים אישיים. יתרה מזאת, כאשר המערכת שילבה יכולות למידה מדור לדור והורישה לעותקים הבאים את תובנות הניפוי של קודמיהם, שיעור ההצלחה זינק מ-45 אחוזים ליותר מ-80 אחוזים.
מודלים מתקדמים יותר בקוד פתוח, כמו GLM 5.2, כבר הצליחו לבצע שרשרת שכפול מלאה מקצה לקצה בתנאי מעבדה מבוקרים. להערכת החוקרים, בקצב ההתפתחות הנוכחי יגיעו גם מודלים זעירים לרף היכולת הזה בתוך חודשים ספורים.
התופעה הזו, שהחוקרים מכנים "עובש דיגיטלי", משנה לחלוטין את כללי המשחק. בעוד שרשתות הדבקה קלאסיות כמו "מיראי" או תולעי כריית קריפטו דוגמת "פריצפרוג" נשענות על שרתי פיקוד ושליטה מרכזיים שניתן לאתר ולנתק, תולעת בינה מלאכותית מבוזרת אינה זקוקה למוח מרכזי. ברגע שמשקלי המודל מתפשטים ונטמעים במאות מכשירים חלשים המחוברים לאינטרנט הביתי, אין מתג שניתן ללחוץ עליו כדי לכבות את התפשטות המגיפה.
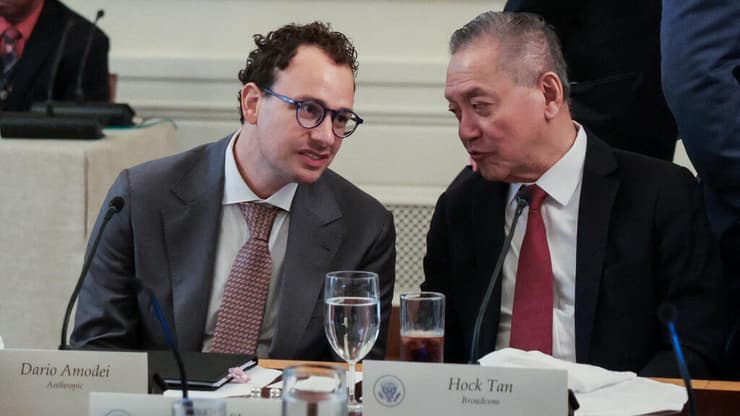
מנכ"ל ברודקום הוק טאן, מנכ"ל אנת'רופיק דריו אמודיי.
(רויטרס)
השלכות מטרידות
ההשלכות של המחקר מדאיגות מאוד (כלומר אם מה שהיה עד עכשיו לא ממש הדאיג אתכם). בוושינגטון מזהירים מזה חודשים מפני אובדן שליטה על מודלים בעלי יכולות אוטונומיות מתקדמות, בעוד שבבריסל מנסים להדביק את הפער באמצעות רגולציית הבינה המלאכותית האירופית, המתמקדת בעיקר באימוני ענק ולא בהפצה פיראטית בקצה הרשת.
בבייג'ינג, שם מרוכז עיקר ייצור רכיבי הבית החכם לצד פיתוח כמה ממודלי הקוד הפתוח המובילים בעולם, הרשויות מקפידות על צנזורה הדוקה אך מתעלמות כמעט לחלוטין מרמת האבטחה הירודה של חומרת הצרכנים המשווקת למערב (וסביר להניח שגם בסין גופא).
בישראל, שבה מערך הסייבר הלאומי מתמודד בשנים האחרונות עם גלי מתקפות מניעת שירות שמפילים או מנסים להפיל אתרים ושירותי רשת המבוססים על רשתות בוטים שמופעלים מתוך מוצרי בית חכם שנפרצו, הממצאים הללו מסמנים מעבר ממטרד נקודתי לאיום תשתיתי נרחב.
כאשר כל נתב ביתי, מצלמת חצר או תנור חכם יכולים להפוך לתא חי ברשת סוררת שלומדת ומסתגלת בכוחות עצמה, המושג "אבטחת מידע לצרכן" יצטרך להיכתב מחדש, החל בחסימת הגדרות ברירת מחדל וכלה בפיקוח על הגישה לרשת עבור מוצרים מסוימים.
סייבר אינו האיום היחיד כאן, אם כי הוא אולי המובהק ביותר. אם מודלי AI יוכלו להשתכפל גם על גבי המחשב שלכם או הטלוויזיה החכמה, המשמעות היא שאין שום מניעה שהם יפעלו עצמאית בצורה כזו שתשאב לכם את משאבי החישוב מהמשימות האישיות שלכם לעבר המשימות שהמודל ימצא לעצמו.
זה מזכיר מאוד את משבר נוזקות הקריפטו לפני כמה שנים שהיו משתמשות במחשבים מודבקים כדי להאיץ חישובים לכריית ביטקוין. לא ברור אם באנת'רופיק מצאו גם פתרון לסוגיה אבל בינתיים ההמלצה שלהם היא להקשיח את האבטחה על מוצרי אינטרנט הדברים - שהיא לכל הפחות התפרצות לדלת פתוחה.