OpenAI מצטרפת באופן ישיר למאמץ להגן על אוקראינה מפני מתקפות סייבר רוסיות. החברה תעניק לממשלת אוקראינה גישה חינמית ל-Daybreak, מערכת הגנת הסייבר שלה המבוססת על בינה מלאכותית, במטרה לסייע בהגנה על תשתיות אזרחיות קריטיות, בהן תחנות כוח ובתי חולים.
שיתוף הפעולה הוכרז אתמול (ד') בשולי העצרת הכללית של האו"ם בניו יורק, על ידי הקונסול הכללי של אוקראינה בסן פרנסיסקו, דמיטרו קושנרוק, וראש תחום מדיניות הביטחון הלאומי ב-OpenAI, סשה בייקר. המהלך מגיע על רקע המשך מתקפות הסייבר נגד מערכות אוקראיניות מצד מוסקבה, שהפכו בשנים האחרונות לחלק בלתי נפרד מהמלחמה בין המדינות.
אז על מה מדובר?
Daybreak נועדה למעשה לקחת חלק מהעבודה הידנית והסיזיפית של צוותי הסייבר ולהעביר אותה ל-AI. המערכת יכולה לסרוק מערכות לאיתור חולשות אבטחה, לבדוק האם ניתן לנצל אותן בפועל, לנתח קוד ופעילות התחברות למערכות, לסווג איומים ואף לבדוק האם תיקון אבטחה שהותקן אכן פתר את הבעיה.
המטרה היא לקצר משמעותית את הזמן שעובר מרגע שבו מתגלה איום ועד שהוא מטופל. במקום שאנליסטים יעברו בעצמם על כמויות עצומות של התראות ונתוני לוגים, המערכת יכולה לבצע חלק גדול מהסינון הראשוני ולהפנות אותם לאירועים הדחופים והמסוכנים ביותר.
ב-OpenAI מדגישים כי Daybreak לא נועדה להחליף מומחי סייבר אנושיים, אלא לעבוד לצדם. הרעיון הוא להשתמש בבינה מלאכותית כדי לבצע במהירות משימות שחוזרות על עצמן ולפנות את אנשי המקצוע לקבלת החלטות ולטיפול באיומים המורכבים יותר.
עבור אוקראינה מדובר בסיוע משמעותי. רוסיה מפעילה יכולות סייבר נגד המדינה כבר יותר מעשור, והחל מהפלישה הנרחבת ב-2022 הפך המרחב הדיגיטלי לחזית נוספת במלחמה. לצד טילים, כטב"מים ותקיפות פיזיות, האקרים המזוהים עם מוסקבה מנסים לפגוע גם ברשתות ממשלתיות ובתשתיות אזרחיות ללא הפסקה.
לפי צוות החירום האוקראיני לתגובה לאירועי מחשב, CERT-UA, במהלך 2025 בלבד תועדו כ-6,000 אירועי סייבר שכוונו נגד שירותים ציבוריים חיוניים. בחודשים האחרונים אף דווח על עלייה בפעילות נגד תשתיות, שמגבירה עוד יותר את העומס על צוותי הסייבר המקומיים.
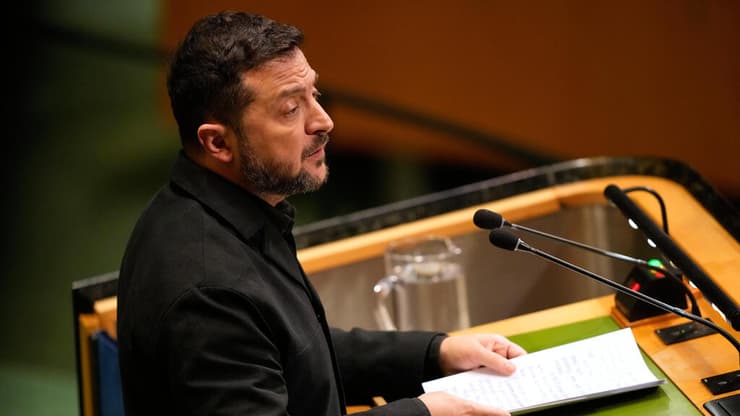
נשיא אוקראינה זלנסקי בעצרת האו"ם
(צילום: AP Photo/Seth Wenig)
כאן בדיוק אמורה Daybreak להיכנס לתמונה. מעבר לאיתור חולשה, המערכת יכולה לבדוק האם מדובר בפרצה שבאמת ניתנת לניצול. לאחר התקנת תיקון היא יכולה לבצע בדיקה נוספת ולוודא שהפרצה אכן נסגרה. במילים אחרות, היא אמורה ללוות חלק גדול מהתהליך, מהזיהוי הראשוני ועד לאימות שהאיום טופל.
היכולת הזאת משמעותית במיוחד כאשר צוותי ההגנה נדרשים להתמודד במקביל עם מספר גדול של התרעות. AI יכול לעבור במהירות על פעילות התחברות, רשימות של מערכות ונכסים, קוד ונתוני אבטחה נוספים, ולהפחית את כמות המידע שאנליסט אנושי צריך לבדוק בעצמו.
אוקראינה היא לא הראשונה
הפעילות באוקראינה היא המשך לניסויים שכבר ביצעה OpenAI עם כלי הסייבר שלה באירופה. צוותי הגנה בצרפת, גרמניה ופולין בחנו מערכות דומות, וגם סוכנות הסייבר של האיחוד האירופי, ENISA, השתמשה בכלים מבוססי AI לצורך איתור וטיפול בחולשות תוכנה במוסדות אירופיים.
אלא שאותה יכולת בדיוק היא גם הסיבה שהתחום נחשב רגיש במיוחד. מודל שמסוגל למצוא במהירות פרצה בתוכנה יכול לעזור לצוות הגנה לסגור אותה, אבל בידיים הלא נכונות הוא יכול גם לסייע לתוקף למצוא אותה מלכתחילה. בשל האופי הדו-שימושי של הטכנולוגיה, חברות כמו OpenAI ואנת'רופיק מגבילות את הגישה לחלק מיכולות הסייבר המתקדמות שלהן ועובדות בנושא גם מול הממשל האמריקני.
וזו גם לא הפעם הראשונה שבה בינה מלאכותית נכנסת לתמונה במלחמה באוקראינה. אנת'רופיק טענה בעבר כי קלוד נוצל לכאורה על ידי מפתחים רוסים לצורך פיתוח תוכנה עבור רחפני "קמיקזה" שנועדו לתקיפות באוקראינה. מנגד, גורמים רוסיים האשימו את הצבא האוקראיני בשימוש ב-AI במסגרת תקיפות משלו.
כך או כך, המהלך של OpenAI ממחיש עד כמה מודלי הבינה המלאכותית עוברים במהירות מעולם הצ'אטבוטים אל תחומים ביטחוניים הרבה יותר רגישים. אותם מודלים שיודעים לכתוב קוד, לנתח מסמכים ולסרוק כמויות עצומות של מידע הופכים בהדרגה גם לכלי הגנה במלחמות אמיתיות.
עבור אוקראינה, היתרון המרכזי במקרה הזה הוא מהירות. במלחמת סייבר שבה חולשה חדשה יכולה להפוך בתוך זמן קצר לדרך כניסה למערכת קריטית, היכולת לצמצם את הזמן שבין גילוי הפרצה לבין סגירתה עשויה להיות משמעותית. Daybreak אמורה לעשות בדיוק את זה: לתת לצוותי הסייבר האנושיים עוד זוג עיניים, רק כזה שמסוגל לעבור על הרבה יותר מידע ובמהירות הרבה יותר גבוהה.