בתוך שבוע אחד קרסו שירותי מיקרוסופט, רשות התעופה האמריקנית קרקעה אלפי טיסות, לקוחות הבנקים הגדולים נותקו מחשבונותיהם ואף הרשת המסווגת של הסוכנות לביטחון לאומי של ארצות הברית (NSA) הושבתה.
הוסיפו לכך שלל אירועים מהחודש האחרון, בהם תקיפות המקררים ובנק הדם בצרפת שיוחסו לתקיפת סייבר איראנית, התקלה ברשת של אפל בסוף השבוע, ועוד מספר אירועים קטנים יותר - ותיאוריות הקונספירציה מתחילות להרים את הראש ולהאשים את ה-AI או סוג של אירוע סייבר התקפי מבוסס בינה מלאכותית שעומד להחריב את העולם.
עם זאת, מומחי סייבר, ביטחון ומחשוב, הן בארה"ב וגם בישראל, מעריכים כי אין מדובר במתקפה מתואמת - אך מזהירים מפני תשתיות מיושנות והלחץ שמייצר עידן הבינה המלאכותית. או במילים אחרות, העתיד כבר כאן ואנחנו לא מוכנים לו כראוי.
רצף חסר תקדים של תקלות
אין ספק שמפלס הדאגה הרקיע שחקים כשרצף חסר תקדים של תקלות טכנולוגיות שיתק בימים האחרונים שורה של מערכות ליבה בארצות הברית ועורר גל של חרדה ציבורית ותיאוריות קונספירציה ברשת.
המשבר החל (רשמית) ב-12 בנובמבר בהשבתה עולמית של שירותי מיקרוסופט 365 ואאוטלוק, נמשך למחרת בעצירת המראות ארצית של רשות התעופה הפדרלית (FAA) למשך יותר מארבע שעות, והתרחב השבוע לתקלות נרחבות בבנקים הגדולים ג'יי-פי מורגן צ'ייס ו-וולס פארגו, לשיבושים בחברת יונייטד איירליינס ובשירותי אפל, ואף כאמור להשבתת הרשת הפנימית המסווגת של הסוכנות לביטחון לאומי במהלך תחזוקה שגרתית.
בעוד הנשיא דונלד טראמפ ניסה לשדר עסקים כרגיל וטען כי כשאתה גדול וחזק "דברים כאלה קורים", הציבור האמריקני התקשה להישאר אדיש - במיוחד על רקע דיווחים מודיעיניים על תוכנית איראנית לפיגוע "פצצה מלוכלכת" בוושינגטון ומפגשיו של טראמפ בסין עם ולדימיר פוטין ושי ג'ינפינג.
במקביל, הסיקור הבינלאומי שיקף את עומק התלות הגלובלית בתשתיות האמריקניות: באירופה - שם נאלץ ארגון בקרת התעופה יורוקונטרול להשעות טיסות לארה"ב בזמן השבתת ה-FAA - הדגישו עיתונים כמו ה"גרדיאן" הבריטי את השחיקה המתמשכת בתשתיות האמריקניות ואת הפגיעות של מערכות ציבוריות, דוגמת שירותי הבריאות בבריטניה, שנפגעו מקריסת מיקרוסופט.
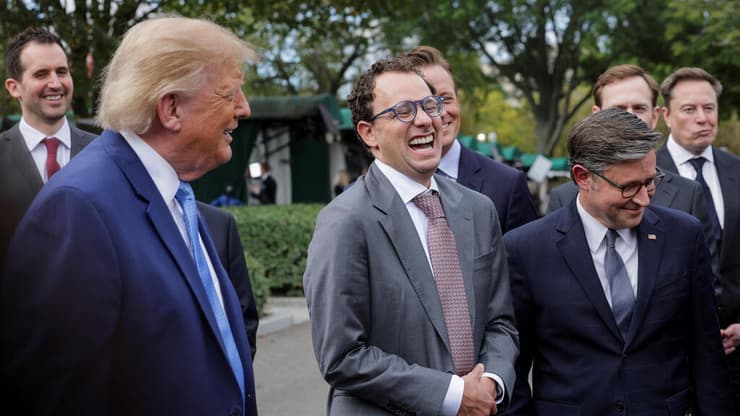
מנכ"ל אנת'רופיק, דאריו אמודיי, לצד הנשיא טראמפ בפגישה בבית הלבן. אפילו התשתיות של הממשל לא עומדות בקצב של ה-AI
(רויטרס)
בישראל התמקדו בסכנת מתקפות פישינג המנצלות את הכאוס ובשבריריותן של מערכות מחוברות, ואילו כלי תקשורת ממלכתיים בסין, ובהם רשת CGTN, מיהרו למנף את המשבר כהוכחה לצדקת מדיניות "הריבונות הדיגיטלית" של בייג'ינג, תוך הדגשה כי השוק המקומי כמעט שלא הושפע.
עם זאת, בקרב קהילת המודיעין והסייבר ניטש ויכוח באשר למשמעות הרצף. היועץ לביטחון לאומי לשעבר, ה.ר. מקמאסטר, הזהיר כי ייתכן שמדובר באיתותי אזהרה מצד "ציר התוקפנות" של איראן, רוסיה וסין, הבוחן את נקודות התורפה של וושינגטון.
לעומתו, מייקל שרמר, מדען הספקנות הידוע, הכלכלן טיילר קוון ואדמירל בדימוס מארק מונטגומרי, קבעו כי מדובר בצירוף מקרים סטטיסטי של תקלות לא זדוניות, בהם עומסי נתונים על נתבים, באגים בתוכנה ושדרוגים שהשתבשו, שהמוח האנושי נוטה לחבר לכדי מזימה אחת.
עם זאת, מונטגומרי וקוון מדגישים כי אף שהאירועים הנוכחיים אינם מתקפת סייבר, הם חושפים עד כמה התשתית האמריקנית חשופה למתקפות מבוססות בינה מלאכותית ולנוזקות שכבר הושתלו בה בעבר.
"הצצה למה ש-AI מסוגל לו"
מומחה הסייבר הישראלי ארז דסה מצביע בשיחה עם ynet על מנגנון נוסף שמחבר בין מהפכת הבינה המלאכותית לבין קריסת המערכות, גם ללא מתקפה פעילה. לדבריו, השפעת ה-AI אינה נובעת בהכרח מכתיבת עדכוני התוכנה עצמם, אלא מיכולתה לאתר חולשות אבטחה קריטיות בקצב מואץ.
"ברגע שה-AI מזהה חולשה קריטית, החברה נכנסת ללחץ מחשש שהתוקפים ימצאו את אותה פרצה, ולכן היצרן ממהר לייצר טלאי אבטחה – וההתקנה החפוזה שלו על מערכות לגאסי ותיקות יוצרת בלגן וקריסות", מסביר דסה.
אפליקציות בינה מלאכותית
(Getty Images)
לשיטתו, השאלה אם מדובר באירוע סייבר מכוון משנית לתובנה הרחבה יותר: "קיבלנו הצצה לכאוס שסייבר ובינה מלאכותית יכולים לגרום לגופי ענק, שמחזיקים כביכול גיבויים על גיבויים ותשתיות התאוששות מאסון, ובכל זאת קורסים לזמן כה ארוך. זה יקרה לכולם, על הגדולים נשמע ועל הקטנים פחות, וכל ארגון חייב לסמלץ סיטואציה של קריסה".
מצד שני, תומר פרי, מנכ"ל אינוקום מקבוצת Aman, מומחה ותיק בתחום ה-IT ואבטחת המידע, מטיל ספק בהסברים הרשמיים: "כשאנחנו בוחנים את סדר הגודל של האירועים, קשה להאמין שמדובר בצירוף מקרים". לדבריו, המהירות שבה פורסמו ניתוחי סיבת השורש מעלה חשש לניסיון להרגיע את השווקים, בעוד שהתרחישים האמיתיים לדעתו כוללים חדירה דרך רכיב חומרה נגוע, פישינג או "כלי תקיפה מבוסס בינה מלאכותית שיצא משליטה".
בהתייחסו לאיום על ישראל, מדגיש תומר כי מדינה הנמצאת בחזית מתקפות הסייבר העולמיות אינה חסינה מפני פגיעה דומה בתשתיות חיוניות כמו חשמל ומים. "בעידן ה-AI אי אפשר למנוע כל חדירה ב-100%, ולכן ההגנה מתמקדת כיום בזיהוי אנומליות ועצירה אוטונומית בזמן אמת כדי למנוע אפקט דומינו", הוא מסביר.
לצד זאת, הוא מצביע על חשיבות החוסן והתאוששות המהירה (Cyber Resilience) באמצעות מערכות היודעות לאתר את נקודת הזמן הנקייה שלפני החדירה, מה שמאפשר לארגונים לחזור לשגרה בתוך שעות ללא צורך בתשלום כופר.
ועדיין, אלמנט הסייבר בסיפור עדיין לא ברור לחלוטין, כפי שמעריך ליאור פרנקל, מנכ"ל חברת הסייבר ווטרפול ויו"ר פורום חברות הסייבר באיגוד חברות ההייטק בהתאחדות התעשיינים. פרנקל מסביר מדוע אין למהר ולקשור את כל המקרים למתקפה מתואמת אחת: "צירוף מקרים כשלעצמו אינו מוכיח שיש יד מכוונת, ובחלק מהמקרים מדובר בתקלות טכניות בעדכונים או בנתבים".
לדברי פרנקל, כניסת הבינה המלאכותית משנה לחלוטין את כלכלת עולם הסייבר, שכן היא מוזילה דרמטית את עלות התקיפה ומאפשרת הפעלת אלפי סוכנים אוטונומיים (Agents) הסורקים פרצות מסביב לשעון. "בעבר נדרשת להיות מעצמה עשירה כדי להחזיק יכולות תקיפה ברמה לאומית, והיום ההקבלה היא למצוא שיטה לבנות נשק אטומי בהשקעה של חצי מיליון דולר בלבד", הוא מדגיש.
"כשאנחנו בוחנים את סדר הגודל של האירועים, קשה להאמין שמדובר בצירוף מקרים"
בעוד שיכולות התקיפה כבר זמינות וזולות עבור גורמים עוינים, שדרוג ההגנות המיושנות והקשחת התשתיות הקריטיות הוא תהליך יקר ומורכב שעשוי להימשך שנים, מה שמציב את המערכות בתקופת ביניים של א-סימטריה מסוכנת.
הא-סימטריה הזו היא לא רק בין מערכות לעידן ישן יותר ללא AI לבין עולם שכולו בינה מלאכותית, אלא גם בין מודלים שונים של תפעול מערכות קריטיות. השוואה בין המערכות שכשלו מדגישה פערים מבניים עמוקים באופן ניהולן של תשתיות קריטיות במדינות וגופים שונים בעולם.
בתחום התעופה, העיתונאי ג'ון טיירני מצביע על הניגוד החד בין מערכת בקרת התעופה המיושנת של ה-FAA, המנוהלת כגוף ממשלתי, תלויה בתקציבי הקונגרס וסובלת מהשפעת לובי המטוסים הפרטיים, לבין מודלים מקבילים בקנדה וברוב המדינות המפותחות, שבהן תאגידים עצמאיים הממומנים מדמי שימוש מנהלים מערכות מודרניות ויציבות בהרבה.
פער מקביל ניכר גם בארכיטקטורת המחשוב של המגזר העסקי והביטחוני. מומחה הסייבר ברוס שנייר ומייסד Duo Security ג'ון אוברהייד משווים בין פלטפורמות ענן ריכוזיות כמו מיקרוסופט אאוטלוק, Workday ואפל לבין מערכות מקומיות ומבודדות כמו שרתי הליבה של בנק ג'יי-פי מורגן צ'ייס או הרשת המסווגת של ה-NSA.
בעוד שירותי הענן סובלים מריכוזיות יתר שבה כשל בודד משבית מיליוני משתמשים במקביל, המערכות המקומיות סובלות מחוב טכני של חומרה ותוכנה מיושנות הטלאות זו על גבי זו. בשני המקרים, הלחץ הכלכלי לצמצם עלויות יתירות וגיבוי מוביל לכך שכל עדכון אבטחה שגרתי יכול להפוך לחלון פגיעות קריטי, בין אם מתקיפה זדונית ובין אם מתקלה נקודתית.