אם חשבתם שמכשיר הסטרימינג הזול שהזמנתם מסין נועד רק לאפשר לכם לצפות בסדרות ובסרטים בחינם, כדאי שתחשבו שוב: תחקיר בינלאומי, שבו השתתפו חברות אבטחת מידע, ענקיות טכנולוגיה ורשויות אכיפה, חשף כי מאות אלפי מכשירי סטרימינג נמכרו כשבתוכם כבר הותקנה נוזקה בשם x.cpe.
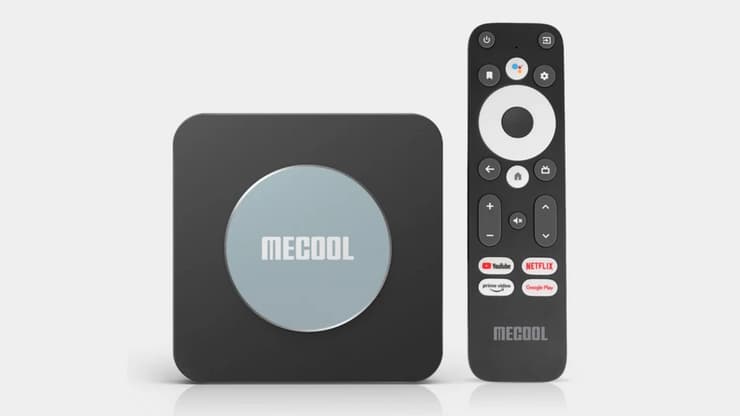
לפי ממצאי התחקיר, יצרנית החומרה הסינית Videostrong שילבה את הנוזקה ישירות בתוכנת ההפעלה של המכשירים, בהם גם מוצרים של המותג MECOOL. כך, מבלי שהמשתמשים ידעו על כך, הפכו המכשירים לחלק מרשת של מכשירים נגועים (בוטנט), שאפשרה לתוקפים לנצל אותם מרחוק לצרכיהם. הפרשה קשורה לרשת הנוזקות המוכרת בשם BadBox.
התוצאה? רשת של מעל 1.3 מיליון מכשירים תמימים-לכאורה שהפכו לבסיס הונאות פרסום ורשתות פרוקסי מסחריות, תוך עקיפה אלגנטית של חנויות האפליקציות הרשמיות. גוגל כבר הודיעה רשמית שביטלה את רשיון השימוש של היצרנית הסינית באנדרואיד ובגוגל TV.
המוצר האהוב שהפך לכלי ריגול
המותג המדובר MECOOL מוכר כנראה להרבה מאוד ישראלים שרכשו בשנים האחרונות סטרימר לטלוויזיה שלהם. הוא נחשב למוצר אמין ובדרך כלל כזה שמספק תמורה טובה מאוד למחיר. כעת מתברר שאולי התמורה הזו כללה גם הפעלה של נוזקות מסחריות - מה שעשוי להסביר את המחיר הזול של מוצריה.
ניתוח מעמיק של קוד המקור גילה שהדלת האחורית הוחבאה תחת מעטפת "שירות" תמימה לכאורה, ותקשרה ברקע מול שרתי שליטה (C2) בפרוטוקול MQTT. במילים פשוטו - ברגע שחיברתם את המכשיר לחשמל, הוא הוריד אוטומטית רכיבים שמנתבים דרכו תעבורה זרה ללא ידיעתכם.
בעוד יצרניות אנדרואיד רציניות מיישמות מנגנוני הגנה נוקשים ברמת החומרה עם חתימות קריפטוגרפיות, השחקניות הזולות בשולי השוק פשוט מנצלות את התיאבון של הציבור לתוכן פיראטי בחינם.
כאמור בגוגל לא ממש אהבו את הקומבינה הסינית הזאת, החליטו לנתק מגע לצמיתות עם היצרנית, והטילו חרם גורף שימנע ממנה ומחברות הבת שלה לספק בעתיד חומרה או תוכנה למערכות מוסמכות שלה.
הגילויים הללו עוררו טלטלה בינלאומית. בארה"ב, הרגולטורים וגופי האכיפה הידקו את הפיקוח על ייבוא מוצרי IoT ממזרח אסיה ודורשים שקיפות מלאה בשרשרת האספקה. באירופה, סוכנויות הגנת הצרכן מזהירות מפני סטרימרים מוזלים מאתרי המסחר הסיניים וממליצות לנתק אותם מיידית מהרשת הביתית.
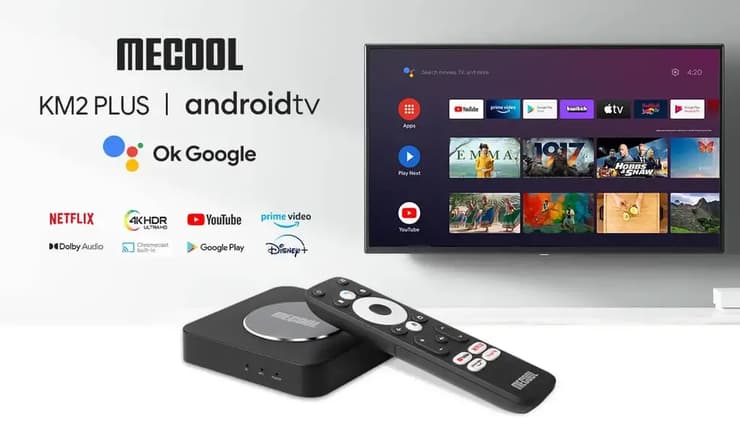
הסטרימר הזול שהתברר כמכיל נוזקה מסוכנת
(MECOOL)
בסין עצמה, השלטונות והתעשייה חוטפים אש מהקהילה הבינלאומית כדי להדק פיקוח על יצרניות OEM שמחדירות קוד זדוני עוד במפעל. בינתיים, השווקים באסיה, אפריקה ובאמריקה הלטינית - שחובבים כידוע פתרונות סטרימינג "חופשיים" - חוטפים את עיקר האש: הם נחשבים ליעדים מרכזיים ברשת הבוטנט שנחשפה.
מה עושים עכשיו?
השתלת נוזקות ברמת הקושחה אינה תופעה חדשה, והיא צמחה לצד השבבים המוזלים (SoC) בשוק. כבר בעשור הקודם מצאו חוקרי אבטחה טאבלטים וטלוויזיות מוזלות שהגיעו מהמפעל עם אפליקציות מוסתרות שנועדו להקפיץ פרסומות ברקע ולהכניס עוד כמה דולרים ליצרן.
אלא שהיום המודל הכלכלי השתכלל: במקום סתם פרסומות קופצות, המכשיר שלכם הופך לפרוקסי מגורים (Residential Proxy). המשמעות? גורמים עוינים משתמשים בכתובת ה-IP הביתית שלכם כדי להסוות מתקפות סייבר, לגנוב זהויות ולבצע פעילויות לא חוקיות, כל זאת בזמן שאתם משלמים את חשבון החשמל והאינטרנט ואין לכם מושג שזה קורה.
אם יש לכם מכשיר כזה בבית, נתקו אותו, לפחות מהאינטרנט. בכל מקרה כיום כמעט כל טלוויזיה שנמכרת מבוססת על מערכת הפעלה שמאפשרת לכם להוריד אפליקציות וקבצים ישירות אליה. אל תתפתו לרכוש סטרימר זול בשביל להתקין שרת מדיה. ואם כבר אתם בוחרים לרכוש מוצר כזה, התמקדו באלה של יצרניות מוכרות כגון שיאומי, אנבידיה, לנובו ודומותיהן.