חשש לפריצה באתר האופנה אסוס (ASOS): ישראלים מדווחים על הודעת פוש שנשלחה מאפליקציית אסוס, לכאורה ממתקפים שפרצו לפלטפורמת הענן של החברה ומאיימים להדליף מידע משם. כרגע נראה שהאתר והאפליקציה ממשיכים לפעול כרגיל, אך מומלץ למשתמשי אסוס לשים לב לתנועות חשודות בחשבון שלהם. אסוס, חברה בריטית, פועלת מול ישראל זה שנים ואף מספקת קוד הנחה ייחודי לישראלים.
בגרדיאן דווח כי אסוס פתחה בחקירה, שבמסגרתה היא בודקת אם אכן התרחשה פריצה כלשהי. מניית אסוס צנחה ב-12% בלונדון.
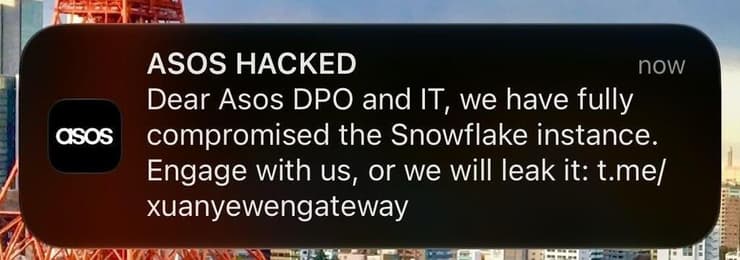
ההודעה מאסוס
בהודעה נכתב: "ASOS HACKED. Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it: t.me/xuanyewengateway".
אם אכן מדובר בפריצה, נראה שהתוקפים הצליחו לקבל גישה למערכת שמשמשת לשליחת ההתראות של אסוס, או למערכת אחרת שמאפשרת להם לשלוח הודעות פוש למשתמשים.
מההודעה נראה כי ההאקרים פרצו לפלטפורמת הענן Snowflake, שאסוס משתמשת בה לאחסון ולעיבוד נתונים, ושלחו התרעה ללקוחות שבה הם קוראים לממונה על הגנת הפרטיות ולאנשי טכנולוגיית המידע של החברה ליצור איתם קשר, אחרת ידליפו את המידע. לא ברור איזה מידע השיגו, אבל לטענתם הם פרצו באופן מלא לפלטפורמה, כלומר ייתכן שהשיגו פרטי לקוחות. הקישור ליצירת קשר שמסרו מוביל לטלגרם, ולא מומלץ ללחוץ עליו.
דריי אגא, מנהל בכיר לטיפול באירועי אבטחה בחברת הסייבר Huntress, אמר לגרדיאן כי ב-Snowflake מאוחסן מידע רגיש על לקוחות וכי הדבר מדאיג מאוד אם פורצים אכן השיגו גישה אליו. "הודעת הפוש מרמזת שהתוקפים חדרו גם למערכות השולטות באפליקציה לנייד של אסוס", אמר. "מדובר בסחיטה פומבית וברורה".
"שליחת דרישת כופר ישירות למכשירי הצרכנים היא טקטיקת סחיטה אגרסיבית שנועדה לאלץ את העסק להיכנס למשא ומתן מהיר", הוסיף. "אני ממליץ בחום לקונים להיזהר מניסיונות פישינג ממוקדים בזמן שאנו ממתינים לאישור רשמי לגבי דליפת המידע".
הפריצה הפוטנציאלית מגיעה לאחר שורת אירועי סייבר שמהם סבלו קמעונאים בריטים נוספים באתרי האינטרנט שלהם, בהם קואופ, הרודס ומרקס אנד ספנסר, ששולחת חינם לישראל. האחרונה אף נאלצה להשבית את אתר האינטרנט שלה למשך כמה שבועות כדי לוודא שהמערכות שלה נקיות מפולשים.