כמה בנקי דם אזוריים בצרפת נפגעו ביום שני ממתקפת סייבר שכוונה נגד מערכות הקירור שלהם. משרד הבריאות הצרפתי אישר היום (רביעי), לפי דיווח בסוכנות הידיעות רויטרס, כי המצב בשליטה וכי לא נגרמה פגיעה במוצרי הדם שאוחסנו במרכזים. לפי חשיפת השבועון הצרפתי "לה קנאר אנשנה" ("Le Canard enchaîné") אמש, ההאקרים תקפו את חברת Coolworld, ספקית ציוד קירור של שירות הדם הצרפתי (EFS), ותכנתו מערכות שבהן נשמרו דגימות דם ושקיות פלזמה להגיע ל-110 מעלות צלזיוס, במקום כ-30 מעלות מתחת לאפס.
המתקפה התרחשה על רקע גל מתקפות נגד מערכות קירור במרכולים בצרפת ובמדינות נוספות באירופה, שגרם לקלקול טונות של מזון ולהפסדים של מיליוני אירו. רק שלשום (ב') דווח על פגיעה במקררים ובמקפיאים בעשרות מרכולים בכמה מדינות ביבשת. בשלב זה לא הוכח קשר טכני בין התקיפות לבין האירוע בשירות הדם הצרפתי.
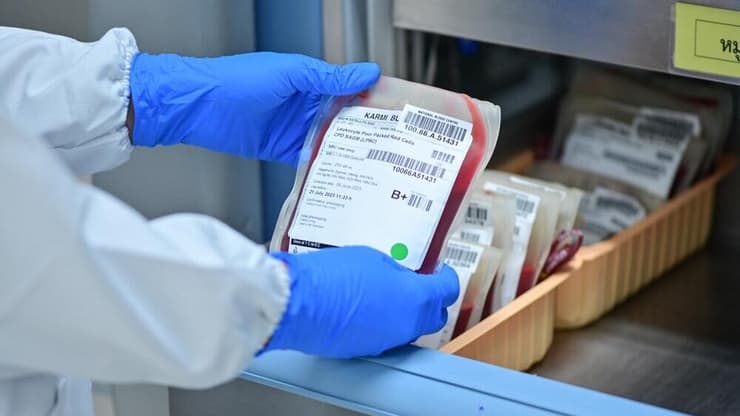
המתקפה נגד חברת Coolworld, המספקת ציוד קירור לשירות הדם, התרחשה בלילה שבין יום ראשון לשני, 1 ו-2 בנובמבר. לפי הדיווח באתר Capital, מהנדס תורן הבחין בעלייה חריגה בטמפרטורות והתריע בזמן כדי למנוע את אובדן הדגימות. "לא הייתה פגיעה בבטיחות המוצרים", אמר נשיא שירות הדם הצרפתי, פרדריק פאקו, בריאיון לערוץ BFMTV, שצוטט ב-Capital. הוא הוסיף: "היינו עלולים לאבד דגימות או שקיות פלזמה המיועדות לטיפול במטופלים".
בתחילה התייחס שירות הדם הצרפתי לדגימות מתורמים הנשמרות במסגרת המעקב הבריאותי הקשור לעירויי דם. בהמשך הבהיר הארגון ל"לה קנאר אנשנה" כי האירוע נגע גם לפלזמה קפואה המיועדת לעירוי למטופלים. הטמפרטורות שאליהן הגיעו המוצרים בפועל לא פורסמו, ואין בדיווחים אישור לכך שהגיעו ל-110 מעלות.
ההתחממות זוהתה בזמן
Coolworld היא חברה אירופית המספקת ומשכירה ציוד קירור, מכולות קירור ומערכות מיזוג אוויר לשימוש מקצועי, ועוסקת גם בתחזוקתם. בין לקוחותיה גם גופים במגזר הרפואי ובתעשיית התרופות, שבהם נדרשת שמירה רציפה על תנאי אחסון מבוקרים.
שירות הדם הצרפתי הוא הגוף הציבורי האחראי לאיסוף מוצרי דם, להכנתם ולהפצתם במדינה. מוצריו משמשים בין היתר בניתוחים, בטיפול בנפגעי תאונות ובטיפולים רפואיים נוספים. פלזמה טיפולית משמשת לטיפול בסוגים מסוימים של דימומים והפרעות קרישה.
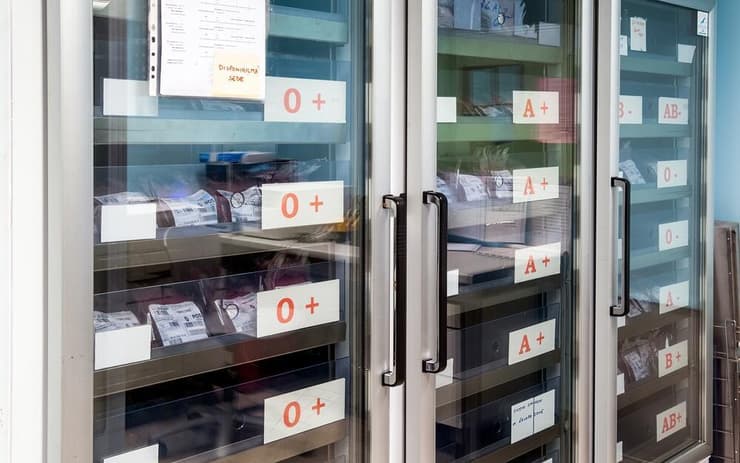
חיישני טמפרטורה עצמאיים יכולים להתריע גם אם מערכת הבקרה נפגעה
(צילום: Shutterstock)
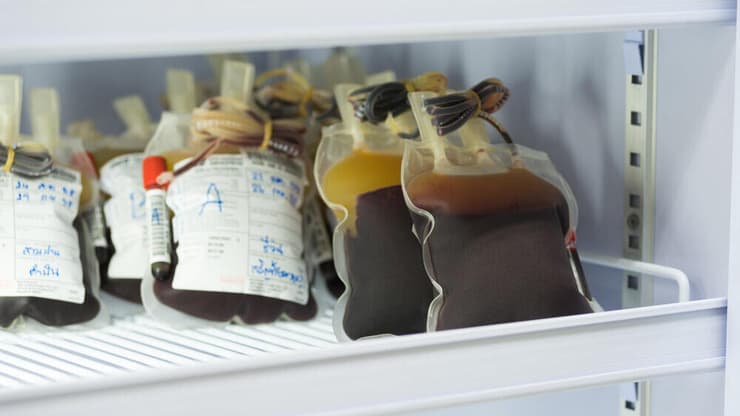
פלזמה המיועדת לעירוי מחייבת שמירה קפדנית על תנאי האחסון
(צילום: Shutterstock)
לפי Cyberattaque.org, ההמלצות הבריאותיות קובעות כי פלזמה טרייה קפואה צריכה להישמר בטמפרטורה של מינוס 25 מעלות או פחות. פגיעה ממושכת בשרשרת הקירור עלולה להביא לכך שהמוצרים לא יעמדו בדרישות ולחייב את הוצאתם ממערך העירויים. משרד הבריאות הצרפתי אישר כי מוצרי הדם שאוחסנו במרכזים לא נפגעו.
מערכות הקירור נחשפו לתקיפה
לצד הנתון החריג של 110 מעלות, יש להבחין בין הטמפרטורה שהוגדרה במערכת לבין זו שהושגה בפועל. הדיווחים מתייחסים לתכנות מחדש של ציוד הקירור, ואינם מעידים שחדרי הקירור או שקיות הפלזמה הגיעו לטמפרטורה הזאת.
הטמפרטורה המוגדרת בבקר הממוחשב, הטמפרטורה הנמדדת בחלל האחסון והטמפרטורה בתוך המוצרים עצמם הן נתונים שונים. מספר המתקנים שנפגעו, משך השיבושים המדויק והטמפרטורות שאליהן הגיעו מוצרי הדם בפועל לא פורסמו.
גם שיטת התקיפה המדויקת לא נחשפה. בנואה גרונוולד, מומחה לאבטחת סייבר בחברת ESET, אמר בריאיון ל-BFMTV כי אמצעי האבטחה של מערכות אלה אינם מעודכנים. "לא מדובר במתקפות מתוחכמות במיוחד, משום שכאשר מערכות מקררים נגישות באינטרנט, כל אחד יכול לבצע בהן שינויים", הסביר.
 עמרי שגב מויאלצילום: Nir Slakman
עמרי שגב מויאל, מנכ"ל חברת הסייבר Profero, המתמחה בטיפול באירועי סייבר, מזהיר שהסכנה חורגת מקלקול המוצרים המאוחסנים בקירור. לדבריו, באירוע שחקרה החברה במפעל מזון בישראל במאי האחרון, תוקפים שינו הגדרות ומנגנוני הגנה במערכות הקירור וגרמו להרס מדחסים. החלפת הציוד והשבת המערכות לפעילות דרשו עבודות תיקון ממושכות והזמנת חלקים מחו"ל.
להערכתו, כלי בינה מלאכותית מקלים על תוקפים לרכוש את הידע הטכני הדרוש לפגיעה בציוד. "מה שהולכים לראות בחודשים הקרובים ובשנה וחצי הקרובות, להערכתי, זה גל אחרי גל של תקיפות כאלה ונזקים עצומים", הוא אומר. הוא מעריך כי גם מערכות קירור במוסדות רפואיים בישראל עלולות להיפגע, וכי הצלחת התקיפות תעודד גורמים נוספים לחקות אותן.
כדי לצמצם את הסיכון, שגב מויאל ממליץ להסיר מהאינטרנט את ממשקי הניהול של מערכות הקירור, להפריד את רשת הבקרים מרשת המחשוב הארגונית ולאפשר גישה מרחוק רק בחיבור מאובטח ובאימות דו-שלבי.
בפוסט שפרסם ברשת X הוא הדגיש גם את הצורך בחיישני טמפרטורה או לחץ עצמאיים, שיתריעו גם אם התוקפים ישתלטו על הבקר ויכבו את ההתראות שלו. לצד החלפת סיסמאות ברירת מחדל ועדכון מערכות, הוא ממליץ להתקין מנגנוני בטיחות פיזיים שהתוכנה אינה יכולה לעקוף, ולשמור גיבוי מנותק מהרשת של הגדרות הבקרים. לדבריו, חשוב גם לתרגל מראש מי מקבל את ההתרעה, מי מנתק את הגישה ומי מקבל החלטות במקרה של התחממות חריגה.
 רפאל פרנקוצילום: Code Blue cyber
רפאל פרנקו, לשעבר סגן ראש מערך הסייבר הלאומי וכיום מנכ"ל קוד בלו, אומר כי "הדיווחים מצרפת ממחישים כיצד שינוי הגדרה דיגיטלית עלול להפוך לאיום פיזי ואף לסכן חיי אדם. גם ללא נזק בפועל, זהו תמרור אזהרה לישראל. מנהלי רשתות מזון ומוסדות רפואיים צריכים לבדוק מי יכול להתחבר למערכות מרחוק, להגביל הרשאות ולוודא שקיימות התרעות עצמאיות ויכולת תפעול בחירום. האחריות היא ניהולית, וההיערכות חייבת להתחיל לפני האירוע הבא".
גל תקיפות ברחבי אירופה
פחות משבועיים לפני האירוע, ב-21 באוקטובר, התייחס מנכ"ל הסוכנות הלאומית לאבטחת מערכות מידע בצרפת (ANSSI), ונסן סטרובל, לסיכון הנשקף למתקני קירור במגזר הבריאות. לפי Cyberattaque.org, בדיון בסנאט הצרפתי הוא הזכיר כי טכנולוגיות המשמשות במרכולים נמצאות גם במעבדות מחקר, בבתי מרקחת ובמוסדות בריאות נוספים.
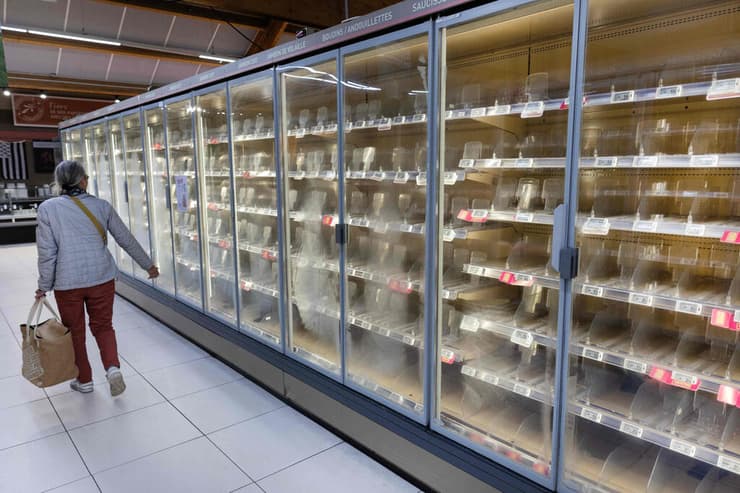
מדפים ריקים במקררים שהושבתו בסניף של "אינטרמרשה" בצרפת
(צילום: Fred TANNEAU / AFP)
סטרובל ציין בדיון כי הסוכנות פועלת בשיתוף צוות התגובה לאירועי סייבר במגזר הבריאות, CERT Santé, ומשרד הבריאות, כדי להעלות את המודעות ולהגן על ארגונים שעשויים להשתמש בציוד דומה. עצם פרסום ההתרעה אינו מוכיח ששירות הדם הצרפתי או Coolworld התעלמו ממנה.
כבר ב-12 באוקטובר פרסמה הסוכנות התרעה על פריצות לבקרי קירור מסוג Danfoss AK-SM ו-AK-SC, וכן Copeland XWEB ו-Dixell XWEB. בין המלצותיה: לבטל גישה ישירה מהאינטרנט לממשקי הניהול ולאפשר תחזוקה מרחוק רק בחיבורים מאובטחים. עם זאת, לא פורסם מידע המאשר שהציוד שנפגע ב-Coolworld שייך למשפחות הבקרים האלה, ולא הוכח קשר טכני בין האירוע לבין תקיפות המרכולים.
כאמור, בלילה שבין 11 ל-12 באוקטובר השתלטו האקרים על מערכות קירור במאות מרכולים בצרפת, ובהם סניפים של אינטרמרשה, קרפור, קואופרטיב U, מונופרי וא. לקלרק. הטמפרטורות עלו במקרים רבים ל-50 מעלות, ובסניף אחד דווח על 80 מעלות. חלק מהציוד נמס, בכמה מקרים פרצו שריפות, וטונות של מזון הושלכו לפח. ההפסדים הוערכו בעשרות מיליוני אירו. דנפוס מסרה אז כי היחידות שנפגעו פעלו בקושחה מיושנת וכי המליצה ללקוחות לעדכן את המערכות.
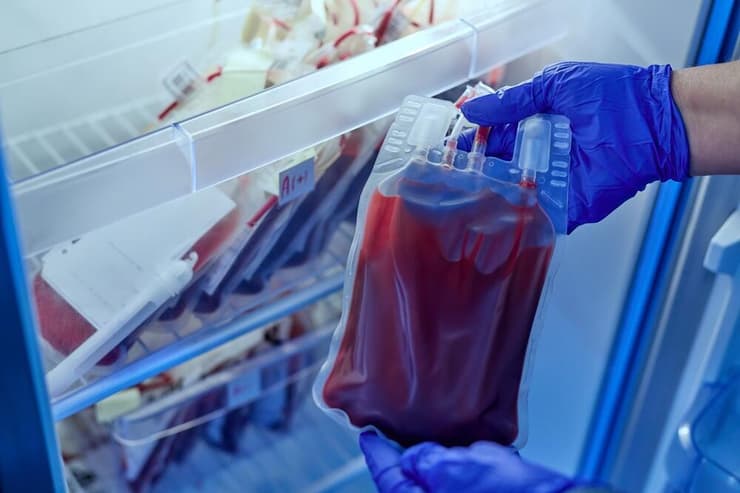
המערכות תוכנתו להגיע ל-110 מעלות, אך לא פורסם לאיזו טמפרטורה הגיעו המוצרים בפועל
(צילום: Shutterstock)
ב-2 בנובמבר דווח על גל נוסף של פגיעות במערכות קירור במרכולים באירופה, בין היתר בבלגיה, בלוקסמבורג, בשבדיה, באסטוניה ובאירלנד. דווח גם על תקלות בפינלנד ובהולנד, ובהיקף מצומצם יותר באיטליה ובאנגליה. בארה"ב נבדק חשד שמתקפת סייבר גרמה לתקלות קירור במרכולים בבסיסים צבאיים באוגוסט, וחוקרים אמריקנים שיתפו פעולה עם הרשויות בצרפת. בעקבות גל התקיפות התריע מערך הסייבר הלאומי בישראל בפני רשתות השיווק, חברות המזון והמרכזים הלוגיסטיים כי עליהן "להתמגן מיד מפני השתלטות על מערכות קירור".
זהות התוקפים באירוע שפגע בספקית שירות הדם הצרפתי עדיין אינה ידועה, ואין ראיות פומביות המייחסות אותו לאחראים לתקיפות המרכולים. גם לא דווח על גניבת מידע אישי של תורמי דם. משרד הבריאות הצרפתי מסר היום כי המצב בשליטה וכי לא נגרמה פגיעה במוצרי הדם. האירוע ממחיש כיצד תקיפה נגד ספק ציוד או מערכת תחזוקה עלולה להשפיע על תנאי האחסון של מוצרים רפואיים, גם ללא פריצה ישירה למערכות המוסד הרפואי עצמו.